Hébergement mutualisé
L’hébergeur déploie le correctif, mais à son rythme. Nous vérifions la version réellement servie et relançons le support si besoin.
Alerte PHP · 21 octobre 2026 · CVSS 9,2
Les failles CVE-2026-109618 et CVE-2026-109619 permettent d’exécuter du code à distance sur un serveur PHP non corrigé. Nous vérifions la version réellement servie par votre site, appliquons la mise à jour sans casser l’existant et contrôlons qu’aucune intrusion n’a eu lieu.
01Demande prioritaire
Indiquez l’adresse du site et votre hébergement. Nous vérifions d’abord si votre serveur est exposé, puis vous envoyons un devis clair avant toute intervention.
02Êtes-vous concerné ?
Le problème se situe dans le moteur PHP, pas dans votre CMS. Un site WordPress ou PrestaShop parfaitement à jour reste exposé si le serveur, lui, ne l’est pas.
L’hébergeur déploie le correctif, mais à son rythme. Nous vérifions la version réellement servie et relançons le support si besoin.
Personne ne le fera à votre place. Mise à jour des paquets, redémarrage de PHP-FPM ou Apache, et vérification de chaque pool.
L’image de base doit être reconstruite avec une version corrigée, puis redéployée sur tous les environnements.
03Notre intervention
Une mise à jour urgente doit rester vérifiée, documentée et réversible. Voici comment nous procédons.
Version PHP réellement servie par chaque domaine, mode d’exécution, hébergement et environnements oubliés.
Copie indépendante des fichiers et de la base, vérifiée avant toute modification.
Installation de la version corrigée ou du correctif fournisseur, puis redémarrage de tous les workers PHP.
Contrôle de la version servie et des parcours clés : connexion, formulaires, paiement, e-mails, tâches planifiées.
Recherche de signes de compromission : journaux, fichiers modifiés, comptes et tâches inconnus.
04Ce qui est inclus
Changer le numéro de version ne suffit pas. Nous vérifions que plus aucun processus vulnérable ne tourne et que votre activité fonctionne normalement.
Chaque domaine, pool PHP-FPM, préproduction et sous-domaine oublié.
Sauvegarde vérifiée, paquet officiel, redémarrage de tous les workers.
Connexion, formulaires, paiement, e-mails, imports et tâches planifiées.
Journaux, fichiers modifiés, comptes et tâches inconnus. Compte rendu clair.
05Les pièges à éviter
Erreurs fréquentes
La ligne de commande peut afficher une autre version que celle utilisée par votre site web.
Sans redémarrage, les anciens workers continuent d’exécuter le code vulnérable.
Le CMS et ses extensions ne corrigent pas une faille du moteur PHP.
Ce que nous faisons
Contrôle par domaine, pool et environnement, pas seulement sur le serveur principal.
PHP-FPM, Apache, LiteSpeed ou conteneurs redémarrés, puis version recontrôlée.
Recherche de traces d’une exploitation antérieure, car corriger ne nettoie pas.
06Questions fréquentes
Pour le détail technique (versions, mesures temporaires, sources officielles), lisez notre analyse complète de la faille PHP d’octobre 2026.
Oui si le serveur qui l’exécute utilise une version de PHP antérieure à 8.5.12, 8.4.27, 8.3.36 ou 8.2.35. Cela vaut pour WordPress, WooCommerce, PrestaShop, Laravel, Symfony et les sites sur mesure, quel que soit l’hébergement.
Pas toujours, ni partout. Sur un mutualisé, l’hébergeur déploie les paquets à son rythme ; sur un VPS ou un serveur dédié, c’est à vous de le faire. Nous vérifions la version réellement servie par votre domaine, et pas seulement celle affichée dans le panneau.
Pour un serveur unique avec les accès disponibles, la mise à jour et les vérifications se font généralement dans la journée. Le délai dépend du nombre de sites, de l’hébergement et de la compatibilité des extensions.
Le tarif dépend du nombre de serveurs et de sites, du type d’hébergement et des contrôles nécessaires. Le devis est gratuit et vous est envoyé sous 24 h après le premier échange.
Une montée de version corrective (par exemple 8.3.x vers 8.3.36) reste dans la même branche et pose rarement problème. Nous faisons quand même une sauvegarde avant, puis testons les parcours essentiels après. Si votre site tourne sur PHP 8.1 ou plus ancien, une migration de branche est à préparer avec plus de soin.
Ces branches ne reçoivent plus de versions officielles. Nous vérifions si votre fournisseur applique un correctif rétroporté, sinon nous préparons une migration vers une branche maintenue, en testant la compatibilité de votre CMS et de ses extensions.
Selon votre hébergement : panneau d’hébergement, SSH ou administration du CMS. Ne les envoyez jamais dans le formulaire : nous convenons ensemble d’un canal sécurisé après le premier échange.
Oui. Après la correction, nous contrôlons les journaux, les fichiers récemment modifiés, les comptes administrateurs et les tâches planifiées. Si un signe de compromission apparaît, nous basculons sur notre protocole de nettoyage de site piraté.
Projet réel
Les interventions liées à des failles et incidents clients restent confidentielles. Flowa Beauty n’est pas présenté comme un cas d’incident PHP ; cette étude montre le niveau de structure et de maintenabilité que nous cherchons à préserver ou à restaurer.
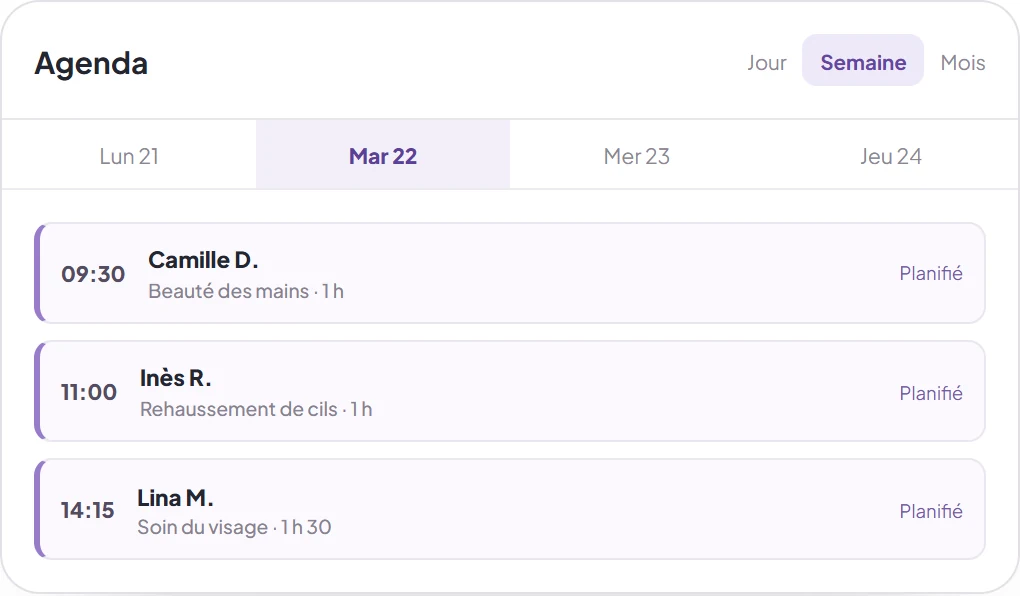
Une architecture produit qui réunit agenda, clientes, rappels, communications et pilotage dans des parcours cohérents.
Lire l’étude de cas →Chaque jour compte
Les correctifs sont publics : les attaquants peuvent les étudier pour construire leurs outils. Faites vérifier votre serveur dès maintenant.