Accès & permissions
Comptes sensibles, droits, hygiène des accès, logique d'authentification et surfaces d'abus.
Audit sécurité
Nous analysons votre site, vos accès, votre exposition technique et vos points sensibles pour transformer un risque flou en plan d'action concret, priorisé et exploitable.
Périmètre
Comptes sensibles, droits, hygiène des accès, logique d'authentification et surfaces d'abus.
CMS, plugins, librairies, formulaires, uploads, routes critiques et composants exposés.
Headers, HTTPS, sauvegardes, restauration, journalisation et durcissement du socle.
Livrables
Le rapport ne se limite pas à une liste technique. Nous priorisons les risques, l'impact business, les corrections rapides et les chantiers qui méritent un vrai traitement.
Accompagnement
Selon vos ressources internes, nous pouvons vous laisser un plan clair ou intervenir directement pour corriger les points critiques puis stabiliser le site.
Analyse complète et rapport priorisé.
Correction des failles les plus critiques.
Contrôle post-correction et vérifications.
Maintenance ou contrôles réguliers ensuite.
Signaux d'alerte
Back-office exposé, extensions peu suivies, comptes trop nombreux, erreurs serveur récurrentes, hébergement ancien, sauvegardes non testées ou accès partagés sont souvent des signaux qu'il faut cadrer rapidement.
Comptes historiques, mots de passe faibles ou droits trop larges augmentent fortement l'exposition.
Plugins, modules, formulaires et scripts tiers ajoutent parfois des points d'entrée oubliés avec le temps.
Sans plan de restauration, sans journal clair ni priorités, un incident prend très vite plus d'ampleur qu'il ne devrait.
FAQ
À toute entreprise qui exploite un site important pour ses leads, ses ventes, son image ou ses données.
Oui. Nous pouvons enchaîner avec une remédiation technique puis un suivi de stabilisation.
Oui. L'urgence traite l'incident actif. L'audit aide à éviter qu'il revienne.
Oui. Nous adaptons les contrôles à la stack réelle du site.
Oui. C'est justement avant l'incident qu'un audit a le plus de valeur, car il permet de réduire l'exposition avant qu'elle ne coûte plus cher.
Oui. Nous pouvons enchaîner avec une remédiation ciblée sur les points critiques et mettre en place un suivi technique ensuite.
Projet réel
Cette étude de cas n’est pas un rapport d’audit de sécurité. Elle montre comment architecture fonctionnelle, permissions, données et capacité d’évolution sont prises en compte dans un produit métier réel.
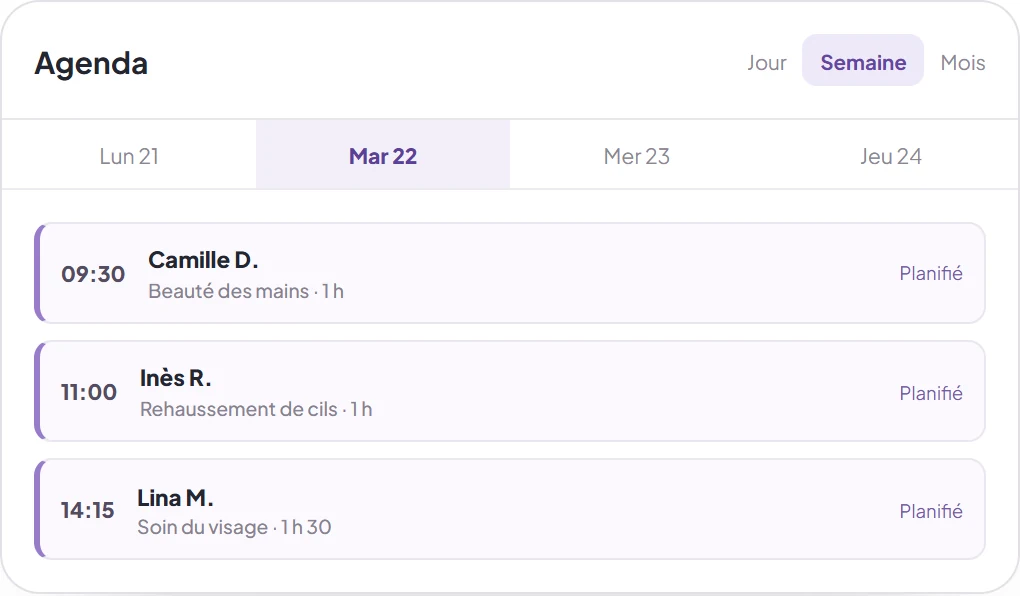
Une architecture produit qui réunit agenda, clientes, rappels, communications et pilotage dans des parcours cohérents.
Lire l’étude de cas →Passer à l'action
Planifiez un audit sécurité pour identifier les points faibles avant qu'ils ne deviennent un incident coûteux.